Google Cloudが切り開く機関投資家向け暗号資産保管の新時代
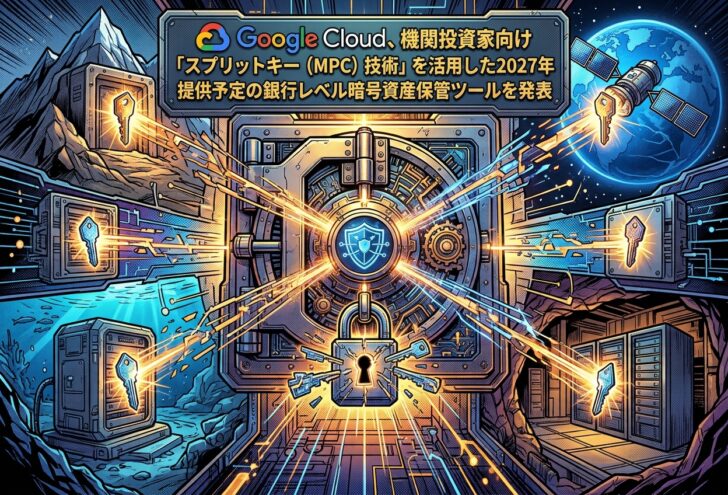
Google Cloudは、金融機関や機関投資家を対象とした暗号資産の保管・管理(カストディ)システム「Google Multi-Party Compute(Google MPC)」のプレビュー版を公開した。
2027年初頭の正式リリースに向けて現在プライベートテストが実施されており、大手銀行などの金融機関が評価を進めている。親会社であるAlphabet(アルファベット)も、イーサリアム(Ethereum)やソラナ(Solana)上の自社資産保護に向けてすでにこの技術を利用している。
このサービスは、従来の「単一の秘密鍵」に依存する運用に伴うセキュリティリスクを克服し、エンタープライズ水準の安全なインフラを構築することを目的としている。
スプリットキー(MPC)技術による強固なセキュリティ設計
このシステムの最大の特長は、秘密鍵の管理権限を複数に分割するMPC(マルチパーティ計算)技術を採用している点だ。従来のウォレット管理とは異なり、秘密鍵そのものが1カ所に保存されたり復元されたりすることはない。
分散保管とフレキシブルな承認条件:
署名用権限(シェア)は自社インフラ、Google Cloud、その他のクラウドプロバイダーなど複数の環境に分散して保管される。金融機関は「3者中2者」や「7者中5者」など、柔軟な承認しきい値を設定できる。
権限の独立性と保護:
Google側であっても暗号化されていない状態の鍵の断片にアクセスすることは不可能だ。これにより、特定のデバイスや単一管理者に起因する「単一障害点(SPOF)」のリスクを大幅に削減する。
トランザクションの事前検証:
Googleの安全な実行環境Confidential Space(コンフィデンシャル・スペース)内で動作するポリシーエンジンが、送金上限、宛先制限、承認ルールに基づいて取引内容を実行前に厳格にチェックする。
頻発する秘密鍵侵害とAI・量子コンピューティングの脅威への備え
ブロックチェーン領域では、秘密鍵の流出や不正な管理権限の奪取による資金被害が相次いでいる。
研究データによると、盗難被害に遭った暗号資産の多くが秘密鍵の侵害に起因しており、単一端末や同一の管理体系に依存した運用が深刻な脆弱性となっている。さらに、巧妙化する詐欺や将来的な技術的リスクへの対策も急務となっている。
高額化する不正行為への防壁:
認証情報の分散管理と厳格な事前承認により、不正送金やID盗難による被害を防止。
耐量子暗号を見据えた柔軟なアーキテクチャー:
将来的な量子コンピューターの進化による暗号解読リスクに対しても、このアーキテクチャーはシステム全体を再構築することなく耐量子署名へアップグレードできるよう設計されている。
既存市場におけるGoogleの立ち位置と今後の展開
これまで暗号資産カストディ市場は、Fireblocks(ファイアブロックス)、Fordefi(フォーデファイ)、BitGo(ビットゴー)などの専門プロバイダーが先行してきた。しかしGoogle Cloudは、長年培った高度なクラウドセキュリティ実績と金融機関との既存の信頼関係を背景に、中立的なインフラ提供者として市場参入を果たす。
機関投資家は、秘密鍵の所有権やカストディ業務の主導権をサードパーティに移転することなく、自社管理のもとで堅牢な署名インフラを導入できるようになる。2027年初頭の商用提供開始に向け、デジタル資産管理の新たなスタンダードとして期待が高まっている。