ユーロポールがBTCが量子攻撃の深刻なリスクに直面していると警告
ユーロポール(欧州刑事警察機構)は、量子コンピューティングが暗号資産業界におよぼす影響について警鐘を鳴らす2つの報告書を発表した。
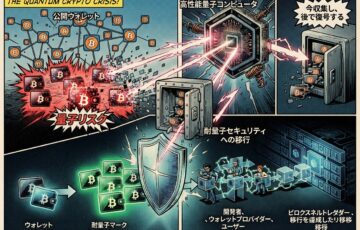
同機関は、暗号資産ウォレットが量子攻撃の主要なリスクであると指摘し、ブロックチェーンの安全性を維持するために、業界全体が今すぐ耐量子暗号への移行に向けた備えを始めるべきだと強く促している。
暗号資産ウォレットが直面する最大の脅威
ユーロポールのEC3(欧州サイバー犯罪センター)が公開した報告書によると、量子コンピューティングの発展における最大のリスクは、暗号資産の取引承認やウォレットの管理に使用される「暗号鍵」に存在しているという。
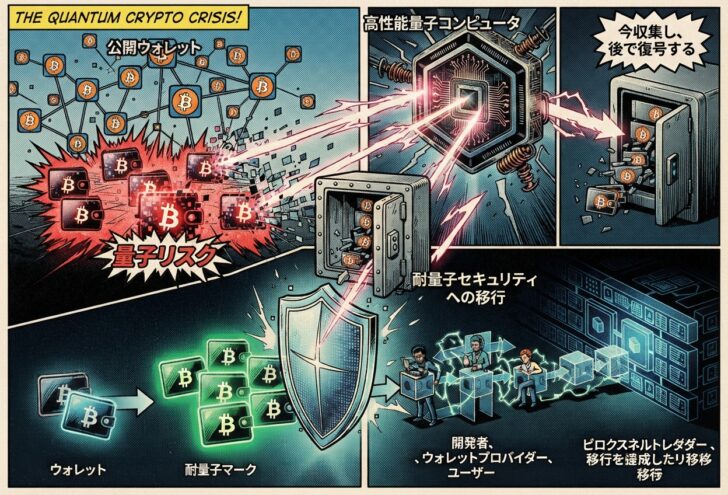
高性能な量子コンピューターが実現すれば、公開されている公開鍵(パブリックキー)から秘密鍵(プライベートキー)を特定され、所有者の許可なく資金が移動させられる恐れがある。
特に懸念されているのが、すでにブロックチェーン上で公開鍵が露出している古いタイプのビットコインアドレスだ。試算によると、こうしたアドレスには約690万BTCが保管されており、これにはサトシ・ナカモトに関連すると推定される休眠状態のコインなども含まれている。公開鍵が一度露出してしまったアドレスの安全性を後から修復することは不可能であるため、攻撃が現実のものとなる前に、所有者が資金を新しいウォレットへ先制的に移動させる必要があると指摘されている。
一方で、ブロックの整合性を維持するハッシュ関数については、256ビットの解読に天文学的な演算が必要となるため、比較的高い量子耐性を持っている。そのため、量子コンピューターによってビットコインの台帳そのものが完全に崩壊するような量子アポカリプス(量子破局)が起きるという説は否定されている。
「今収集し、後で復号する」脅威の実態
2つ目の報告書では、スペインのマドリード・カルロス3世大学との共同研究により、「Harvest Now, Decrypt Later(今収集し、後で復号する)」と呼ばれる別のリスクが検証された。この手法は、攻撃者が現時点で暗号化されたデータを収集・蓄積し、将来的にそれを解読できる技術が登場するのを待つというものだ。
現時点において、この手法が大規模かつ組織的に悪用されているという明確な証拠は見つかっていない。しかし、政府の通信、企業の機密データ、法執行機関のファイル、医療記録といった、長期間にわたって機密性を保つ必要のある情報は、将来的に標的となる可能性が残されている。そのため、どの資産に長期的な保護が必要かを見極め、脆弱(ぜいじゃく)なシステムを優先的に対策することが求められている。
移行に向けた課題と業界の動き
耐量子計算機暗号(ポスト量子暗号)への移行には、技術的および組織的なハードルが存在する。
NIST(米国国立標準技術研究所)が標準化した耐量子署名方式は、従来のECDSA署名と比較してサイズが10倍から120倍も大きく、ネットワーク上で採用した場合、ブロック容量のひっ迫や手数料の高騰、取引承認の遅延を招くおそれがある。すべての未使用トランザクション出力(UTXO)を移行するには、膨大なブロック領域と長期間のダウンタイムが必要になると試算されている。
また、最大の制約は暗号技術そのものではなく、分散型ネットワーク全体での「調整」にある。開発者、ウォレットプロバイダー、政策立案者、そしてユーザーのすべてが連携し、システム全体のアップグレードを進める必要がある。EU(欧州連合)のNIS協力グループは、加盟国に対し2026年末までに耐量子戦略を採用するよう求めており、NISTも従来の公開鍵暗号を2035年までに段階的に廃止する方針を示している。
暗号資産業界においても、Coinbase(コインベース)やBlackRock(ブラックロック)をはじめとする各企業や研究機関が、量子耐性の強化やセキュリティ研究に向けた資金拠出・ロードマップの策定を進めている。
ユーロポールは、脅威が現実化する時期を待つのではなく、組織が柔軟に対応できる暗号アジリティ(暗号の柔軟性)を今すぐ追求し、先制的な防御策を講じるべきだと結んでいる。