北朝鮮がリモートワーカーを悪用して米国企業へ潜入工作
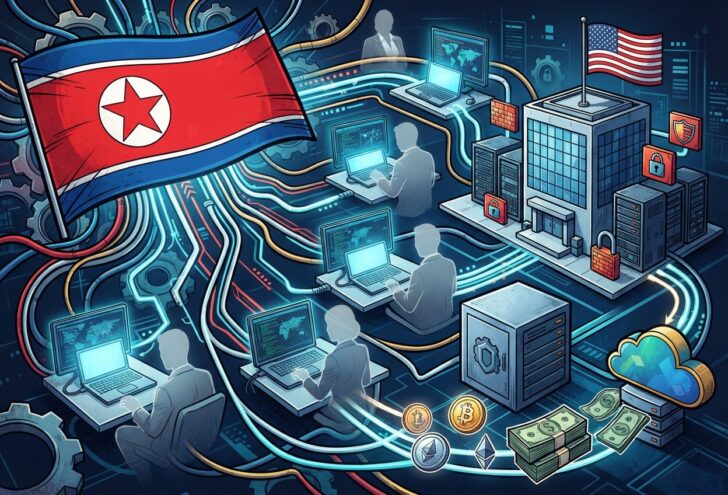
国際的な経済制裁下の工作員が直接企業の採用プロセスに応募するのではなく、第三国の外国人労働者を「代理の面接官」として悪用し、米国企業への巧妙な潜入工作を行っている実態が次々と明らかになってきた。
北朝鮮は、自国籍を隠して直接応募する従来の手法から脱却し、イランやレバノンといった第三国のリモート技術者を介在させる高度な手口へシフト。この背景には、北朝鮮関連の応募者に対する企業側の厳格な身元審査や監査をすり抜ける狙いがある。
具体的な手口として、北朝鮮のネットワークはLinkedIn(リンクトイン)などのプロフェッショナル向けプラットフォームを悪用し、外国人のIT労働者をスカウト。一部ケースでは、「面接アシスタント」としてパートタイムで働く見返りとして、月額約500ドル(約76,800円)相当の暗号資産が報酬として提示されていることが分かっている。
選ばれた外国人の役割は、リモートで行われる採用面接に出席し、雇用主との連絡や初期のコミュニケーションを円滑に行うことだ。これにより、正当な経歴や身分を持つ人物が採用審査をクリアする。しかし、ひとたび雇用契約が締結されると、実際に企業のネットワークにアクセスし、日常の業務や開発作業を引き継ぐのは、裏に潜む北朝鮮の工作員に入れ替わるという仕組みだ。
内部脅威としてのリスクと暗号資産の標的化
雇用主側から見れば、面接を担当した人物と、のちに機密ネットワークを操作する人物が同一であるという前提が崩されるため、不正の検知が極めて困難になる。米国政府や複数の外国機関が発出した共同警告では、こうした偽装リモートワーカーが単なる制裁回避の手段に止まらず、深刻な内部脅威をもたらすと指摘されている。
主なリスクとして挙げられるのは、以下のような高度な不正行為です。
・企業データの流出や機密情報の窃取未遂
・企業システムに対する不正アクセスの維持
・デジタル資産や仮想通貨の大量窃盗
特に仮想通貨や最先端テクノロジーを取り扱う企業にとって、この脅威は致命的だ。サイバーセキュリティ企業CrowdStrike(クラウドストライク)の分析によると、北朝鮮政府系のハッカーや脅威アクターが引き起こした暗号資産の損失額は2025年までに20億ドル(約3,075.3億円)を超え、前年比で51%も急増。従来の脆弱性を突くハッキングとは異なり、正規の採用プロセスを通じて「正面玄関」からアクセス権を取得するため、防御側にとって極めて検知しにくいのが実情だ。
北朝鮮経済を支える資金源と今後の企業防衛策
外貨獲得と制裁逃れを目的としたこうしたサイバー工作の背後にある金銭的動機は非常に強大だ。
国際的な孤立と厳しい制裁が続いているにもかかわらず、韓国銀行の推計では、2025年の北朝鮮のGDP(国内総生産)成長率は3.5%に達すると予測されている。外国での不正な技術雇用や暗号資産の強奪が、国家レベルの経済を支える有効な資金源として機能していることがうかがえる。
こうした巧妙化するサイバー工作に対抗するため、リモート採用に依存する企業や暗号資産関連企業は、セキュリティ体制の抜本的な見直しを迫られている。入社時の身元確認だけでは不十分であり、雇用期間全体を通じて「現在システムを操作している人物が、面接を通過した本人と同一であるか」を継続的に監視する高度な管理体制の構築が急務だ。攻撃者の手口が巧妙化する中、採用プロセスそのものを狙った脅威に対する企業のセキュリティ意識とガバナンスが、今まさに試されている。