発生から2時間で脆弱性を修正、全額補償と事後報告を約束
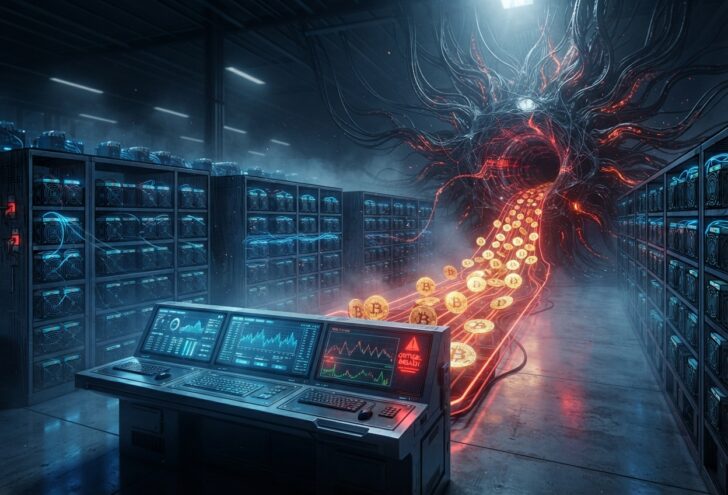
ビットコインのマイニングインフラを提供するLuxor Technology(ルクソール・テクノロジー、※以下、Luxorと表記)は、同社の機器管理ツールCommander(コマンダー)がサイバー攻撃を受け、複数の顧客アカウントから計算能力(ハッシュレート)が不正に外部へ転送される被害が発生したと公表した。
Last night our internal monitoring alerted us to an unauthorized redirect of hashrate through Commander. Our on-call engineering team jumped on it right away. Impact: just over a dozen client accounts. Affected machines were pointed to a different pool for a limited window. No data was leaked or exfiltrated from our systems. What we did: within 2 hours Commander was patched and we started restoring affected machines to their original pool settings. Compensation: every affected client will be paid in full for the redirected hashrate, as if it had mined normally. Commander is operating normally and no action is needed from users. We’re working with the teams involved and will share a full post-mortem.
— Luxor Technology 🟧⛏️ (@luxor) November 15, 2026
昨夜、私たちの内部監視システムがCommanderを通じたハッシュレートの不正なリダイレクトを検知しました。私たちのオンコールエンジニアリングチームはすぐにこれに対応しました。
影響:十数件のクライアントアカウント…
同社は発生から2時間以内に脆弱性を修正したうえで、影響を受けた全顧客に対し、本来得られるはずだったマイニング報酬を全額補償する方針を明らかにしている。インシデントは2026年11月14日(土曜日)午後6時(太平洋標準時)頃に発生。攻撃者は管理プラットフォームCommanderの脆弱性を突き、10数件の顧客アカウントにおけるマイニングプールの接続設定を不正に書き換えた。初期の外部報告では約6万4,000台(合計13エクサハッシュ/秒相当)の機器が別のマイニングプールOCEAN(オーシャン)へ向けられたと指摘されているが、Luxorは具体的な転送量や被害総額については公式な確定値を公表していない。
社内監視システムで異常を検知したLuxorのエンジニアチームは、2時間以内に該当箇所へセキュリティパッチを適用し、乗っ取られた機器の設定を元のマイニングプールへ戻す復旧作業を完了させた。顧客側での追加操作は不要とされている。調査の結果、顧客データや資産情報の流出は確認されておらず、同社の主力サービスLuxor PoolやファームウェアLuxOSなど他のインフラへの波及もない。Luxorは不正転送された期間分のマイニング収益を全額補填するとともに、近く詳細な事後分析レポートを公開するとしている。
CEOが「AIの暗黒の森」に警鐘、防御用AIの導入へ
今回の攻撃を受け、Luxorのニック・ハンセン(Nick Hansen)CEO(最高経営責任者)はX上で、暗号資産関連企業がAIを悪用した高度なサイバー攻撃の猛攻にさらされている現状に強い危機感を示した。
The last 12 hours have been pretty rough Around 6:00p PDT yesterday, a subset of Commander customers were compromised, through a sophisticated AI-enabled vector. We were able to identify and patch quickly so that it didn’t continue, then the hard work of reverting started. Luxor will fully compensate clients that were affected; they will receive an email today with more details. I apologize. You trust us with your fleet, and we need to be better. Commander is operating normally and no further action is needed. Thank you to your customers and partners for your continued support and thank you to the incredible @luxor engineers that stepped up to successfully fend this off quickly and cleanly.
— NickH (@hash_bender) November 15, 2026
過去12時間はかなり厳しいものでした。
昨日、PDTの午後6時頃、Commanderのお客様の一部が、洗練されたAIを活用したベクターを通じて侵害されました。私たちは迅速に特定し、パッチを適用してそれが継続しないようにしました。その後…
同氏によると、安全制限(ガードレール)を外されたAIモデルが24時間体制で企業の防御網をスキャンし、わずかな隙間を見つけては瞬時に侵入を拡大させる事例が急増しているという。
こうした脅威に対抗するため、Luxorは新機能の開発作業の大半を一時停止し、インフラの堅牢化を最優先する体制へ移行した。具体的には、暗号鍵のローテーションやカーネルの更新、依存関係の固定化を進めるほか、自社専用の物理サーバー(ベアメタル)上にGPUを導入し、制限のないオープンウェイトのAIモデルを防御目的で運用し始めている。
ハンセン氏は現状を“AIが支配する暗黒の森”と表現し、「銃を持った悪人を止められるのは、銃を持った善人だけだ」と述べ、同業他社にも同様のAI防御体制の構築を強く呼びかけた。
事業拡大の直後に露呈したインフラ特有の課題
LuxorはCMT Digital主導のラウンドで1,600万ドル(約25.5億円)の資金調達を完了し、9月にはAI・高性能コンピューティング(HPC)分野へ参入する「Luxor AI」を立ち上げたばかりだった。
今回の事案は、機密データを盗む従来のハッキングとは異なり、設定変更によって計算資源と収益だけを横取りするマイニングインフラ特有の脅威を浮き彫りにした。Bitcoin CoreがAI脅威を見据えてセキュリティ方針を改定するなど業界全体で警戒が強まるなか、AIを用いた攻撃と防御の攻防は新たな局面に入っている。