流出の内訳と資金の追跡ルート
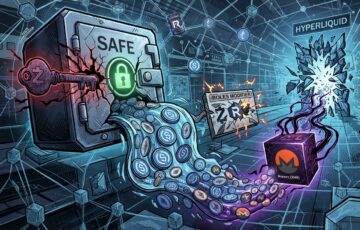
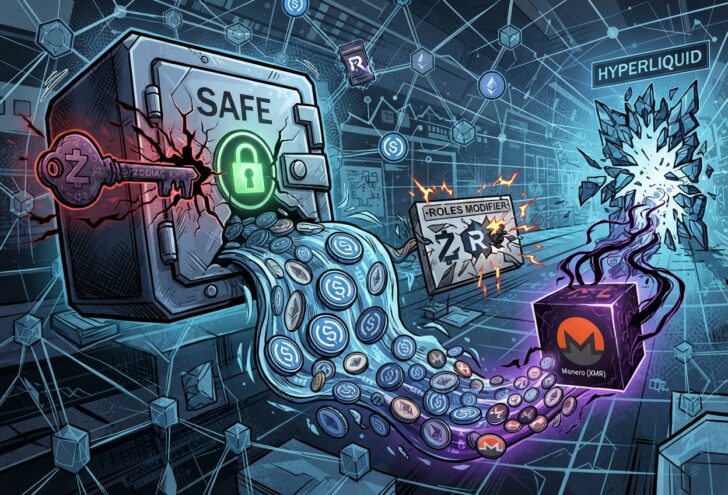
2026年11月16日(月曜日)、マルチシグネチャーウォレットSafe(セーフ)の特定アドレスから、約645万ドル(約10億円)相当の暗号資産が不正に流出した疑いが浮上した。
#PeckShieldAlert Specter has reported that a Gnosis Safe may have been compromised, resulting in $6.45M being drained, including $4.3M in $USDC and $1.7M in $syrupUSDC. The hacker has spent ~$813K to buy $XMR on Hyperliquid. https://t.co/BLqlcswoO8
— PeckShieldAlert (@PeckShieldAlert) November 16, 2026
PeckShieldAlert Specterは、Gnosis Safeが侵害された可能性を報告しており、その結果、645万ドルが引き出され、その中には430万ドルのUSDCと170万ドルのsyrupUSDCが含まれています。ハッカーはHyperliquid上で約81.3万ドルをXMRの購入に費やしました。
この送金ルートに関与したスマートコントラクトモジュールを提供するZodiac(ゾディアック)社による調査の結果、システム自体の脆弱性ではなく、秘密鍵の漏えいとウォレット側の過剰な権限設定が原因である可能性が高いとの見解を示している。
ブロックチェーンセキュリティ企業PeckShield(ペックシールド)や分析企業Bitquery(ビットクエリ)の調査によると、被害に遭ったウォレットからは単一のトランザクションを通じて、Morpho(モルフォ)のレンディングボルトから引き出された約439万USDCと、Maple(メイプル)に関連する172万syrupUSDCが外部へ送金された。Safe側は、影響を受けたのは1つのマルチシグウォレットのみであり、基盤となるスマートコントラクトやインターフェースの安全性に問題はなく、ウォレット所有者による正規の署名も行われていないと説明している。
流出後の資金は、Bitget WalletルーターやクロスチェーンプロトコルLI.FIなどを経由してイーサリアム(Ethereum/ETH)や約300万USDCへと変換された。その後、5つのウォレットに分散された資金は分散型取引所Hyperliquid(ハイパーリキッド)へと送られ、関連アカウントを通じて合計約101万ドル(約1.6億円)相当のモネロ関連トークンXMR1の購入に充てられたことが確認されている。
なお、同日に発生した分散型デリバティブ取引所Lighter(ライター)や、14日のKava Lend(カヴァ・レンド)の流出事案でも、160ETH単位での送金やHyperliquidでのXMR1購入といった類似の資金洗浄手口が見られたが、直接的な資金の合流は確認されておらず、同一犯による犯行と断定する証拠は見つかっていない。
Zodiacモジュールの仕組みと権限委任の盲点
今回の不正送金は、Safeウォレットの所有者が個別のマルチシグ承認を省いて特定の操作権限を他者に委任できる拡張機能Zodiac Roles Modifier(ゾディアック・ロールズ・モディファイア)を経由して実行された。当初は同モジュールの欠陥も疑われたが、Zodiacの共同創設者であるヨハネス・ムーアマン(Johannes Moerman)氏はこれを明確に否定している。
ムーアマン氏によると、モジュールは設定された権限ポリシーと照合した上で正常に処理を実行しており、セキュリティチェックが回避された形跡はない。問題は、長期間ロールメンバー(権限保持者)として登録されていた人物の秘密鍵が何らかの方法で侵害されたことに加え、ウォレット運営者が設定していたカスタム権限ポリシーが意図せず広範な送金を許可する状態になっていた点にある。鍵やポリシーの管理は運営者側の管轄であり、他のモジュール利用者に同様のリスクがおよぶものではないとしている。
機関投資家向けウォレット管理への教訓
今回の事案は、2025年2月に発生したBybit(バイビット)でのインターフェース侵害約15億ドル(約2,391.4億円)流出とは異なり、スマートコントラクトやUIのバグではなく認証情報の管理と権限委任の範囲設定という運用面の隙を突かれたケースといえる。
マルチシグによる資産管理であっても、利便性を高めるために導入した権限委任モジュールに過剰な裁量を与えていれば、一つの鍵が漏えいしただけで巨額の資産が危険にさらされる。機関投資家やDAO(分散型組織)においては、送金上限額の制限、実行可能なコントラクト機能の厳格化、不要になったロール権限の定期的な見直しなど、万が一の鍵漏洩を前提とした防衛策の徹底が強く求められている。