米国内のロシア語コミュニティを狙う巧妙な投資詐欺の全貌
米国ニューヨーク州のブルックリン地方検察当局は、米国在住のロシア語話者を主な標的とした大規模な多国籍暗号資産投資詐欺グループの基盤を解体したと発表した。
被害はロシア語話者が多く居住するブルックリンを中心に全米へ及んでおり、被害総額は数千万ドル(数拾億円規模)に上ると推計されている。中には生涯の蓄えをすべて失った被害者も存在しており、捜査当局はこれまでに約30万ドル(約4,700万円)の不法資金を差し押さえるとともに、残る資金の追跡を続けている。
Facebook広告から始まる不正な誘導と被害のメカニズム
詐欺グループの手口は非常に綿密に計算されていた。まずSNS上のFacebookにロシア語で出稿した投資広告を通じてターゲットを誘引し、関心を示したユーザーに対して“金融アドバイザー”を名乗るロシア語話者の人物が直接電話をかけるという手法を取っていた。
言葉の壁がない親近感を利用して安心させたうえで、指定の暗号資産投資プラットフォームに口座を開設させ、暗号資産を購入・送金するよう指示。被害者が数週間から数カ月後に運用利益や元本の引き出しを求めると、アカウントを突如ブロックしたり、「引き出しには追加の税金や手数料が必要」と称してさらに資金を騙し取ろうとする典型的な出口詐欺が横行していた。
インフラの根幹を絶つ:国際連携による大規模一斉捜索
ブルックリン地方検事局の仮想通貨部門(VCU)は、3年前からこの詐欺組織の暗号資産の送金ルートを追跡調査してきた。
当局は過去に約400件の悪質ドメインを停止・押収してきたが、グループは即座に代替サイトを立ち上げて活動を継続していたため、今回はサイトの「土台」となるサーバーインフラそのものを直接標的とする作戦へと転換した。
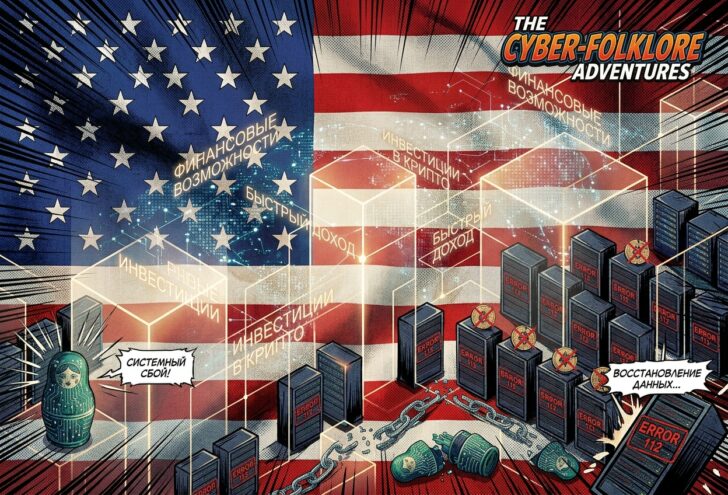
FBI(連邦捜査局)や外部機関(Shadow Server、Coeus、UltaHost)と強力に連携し、3つのタイムゾーンにわたる大規模な捜索令状を執行。その結果、米国および東欧のホスティング企業が管轄していた112台のクラウドサーバーを停止させ、241の不正ドメインを押収した。
IPアドレスやシステムの追跡調査により、ウクライナなど東欧諸国に存在するサイバーインフラの関与も判明。基幹サーバーの押収により、犯行グループは被害者データや業務ソフトへのアクセス能力を失い、新たな被害拠点の迅速な再構築が不可能な状態へと追い込まれた。
押収データから発覚した「二重被害」をもたらす二次詐欺
今回のサーバーデータ解析により、詐欺組織のさらなる不法行為が露呈した。彼らは一度騙した被害者に対し、数週間後に別の業者を装って連絡を入れ、「盗まれた暗号資産を取り戻す」と持ちかける被害回復詐欺(二次詐欺)を行っていたことも判明している。
最初の詐欺で収集した個人情報や被害状況をそのまま悪用し、絶望している被害者の心理につけ込んで再び資金を騙し取る極めて悪質な手口でした。エリック・ゴンザレス(Eric Gonzalez)地方検事は、巧妙な投資スキームに加え、回復サービスを装って二重に被害者を食い物にする姿勢を強く非難している。
仮想通貨犯罪に対する取締強化と今後の展望
ブルックリン地区検察は近年、暗号資産に関わるハイテク犯罪の取締りを精力的に強化している。過去にはコインベース(Coinbase)のユーザー約100人から1,600万ドル(約25.3億円)を騙し取ったフィッシング詐欺師に対して最高禁錮12年相当の厳重な起訴を行うなど、暗号資産市場の安全確保に注力してきた。
今回の一斉摘発により、多国籍サイバー犯罪グループの基盤へ深刻な打撃を与えることに成功。検察当局は今後も国際機関と協力しながら、奪われた残りの被害資金の回収を進めるとともに、暗号資産をめぐる巧妙な詐欺手法への警戒を呼びかけている。