被害確定前の予防的凍結を認める新ルール
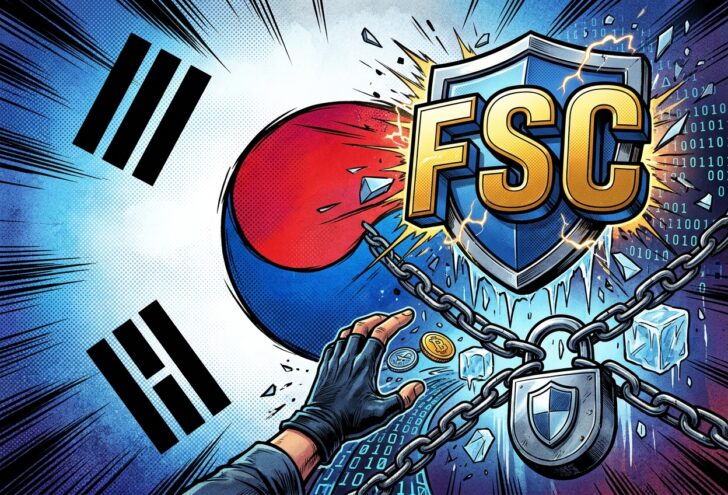
韓国FSC(金融委員会)は2026年11月12日(木曜日)、サイバー攻撃の被害が確定する前であっても、ハッキングの疑いが生じた段階で取引所がユーザーの入出金を一時停止することを容認する方針を発表した。
現行の仮想資産利用者保護法では、正当な理由なく取引所がユーザーの入出金を制限することは禁じられている。これまではハッキング被害が明確に確認された場合にのみ制限が認められていたが、攻撃者が資金を外部へ移動させている最中に取引所が迅速な対応をとれないという課題があった。
この規制の隙間を埋めるため、FSCは一定の条件下で行われる予防的な入出金停止について、行政処分の対象外とするノーアクションレター(法令適用事前確認手続書)を発行。これにより、取引所は合理的な根拠があれば、実際の資産流出が確定する前でも先制的に資金を凍結し、被害の拡大を食い止めることが可能になる。
相次ぐセキュリティ懸念が規制見直しの背景に
今回の決定は、シン・ジンチャン(Shin Jin-chang:辛珍昌)FSC副委員長が主宰し、Upbit(アップビット)やBithumb(ビッサム)などの主要取引所が参加したセキュリティ会議を受けて策定された。背景には、国内取引所で相次いだセキュリティ事案がある。
11月6日には、取引所GOPAX(ゴパックス)がサイバー攻撃を予告する脅迫メールを受け、取引や通常の出金を緊急停止して資産をコールドウォレットへ退避させた(※ただし、実際の資産流出は未確認)。
また、10月24日には取引所Prabang(プラバン)のホットウォレットから不正な出金が検知され、約7万ドル(約1,100万円)相当の損失が発生。さらにFSCが10月に実施した調査では、全国の金融関連企業555社のうち130社でセキュリティ上の不備が見つかっており、業界全体の防御力向上が急務となっていた。
24時間監視とコールドウォレット管理の徹底を要求
FSCは出金凍結の容認とあわせ、取引所に対して以下の運用基準の強化を求めている。
24時間体制の監視:
不審な動きに即応できる監視体制の構築。常時監視が困難な事業者については、担当スタッフが勤務する時間帯のみ入出金を受け付け、その旨を事前に利用者へ周知すること。
資産保管の厳格化:
業界全体のコールドウォレット(オフライン環境)での保管率は法定基準の80%を上回る95%超に達しているが、オンライン上のホットウォレット残高は必要最小限に抑え、複数ウォレットへ分散管理すること。
補償体制と検査の拡充:
万が一の被害に備えた保険や準備金の拡充に加え、金融セキュリティ院(FSI)への加盟促進と2026年12月までの検査基準の改定。
資産保護とユーザーの利便性の両立が課題に
予防的な出金凍結は、過去の海外大手取引所の事例などを見ても、流出被害を最小限に抑えるうえで極めて有効だ。一方で、取引所側の裁量で資産がロックされる範囲が広がるため、相場急変時などにユーザーが自身の資金にアクセスできなくなるリスクも懸念される。
今後は、どのような兆候をハッキングの疑いとみなすかの明確な発動基準の設定や、凍結期間の制限、事後の情報公開および当局への報告義務など、取引所による恣意的な運用を防ぐための厳格なガイドライン作りが重要となる。