Bitcoin Core開発チームが脆弱性3件を公開
ビットコイン(Bitcoin/BTC)の基幹ソフトウェアであるBitcoin Coreの開発チームは、マイニングの停止やブロック処理の遅延、プライバシー保護の弱体化などを引き起こす恐れがあった3件のセキュリティ脆弱性について、その技術的詳細を公表した。
A new high severity advisory has been posted: https://t.co/kY8GqEnSWX
— Bitcoin Core Project (@bitcoincoreorg) November 10, 2026
新しい高重大度の警告が投稿されました:
これらの欠陥は2025年10月以降にリリースされたアップデートですでに修正されている。脆弱性が残っていた最後のバージョン系列(29.x)が2026年10月27日をもってサポート終了(EOL)を迎えたことを受け、開発チームがセキュリティアドバイザリを公開するに至った。今回明らかになったのは、深刻度が「高」に分類される致命的なバグ1件と、「中」に分類されるネットワーク関連の脆弱性2件だ。
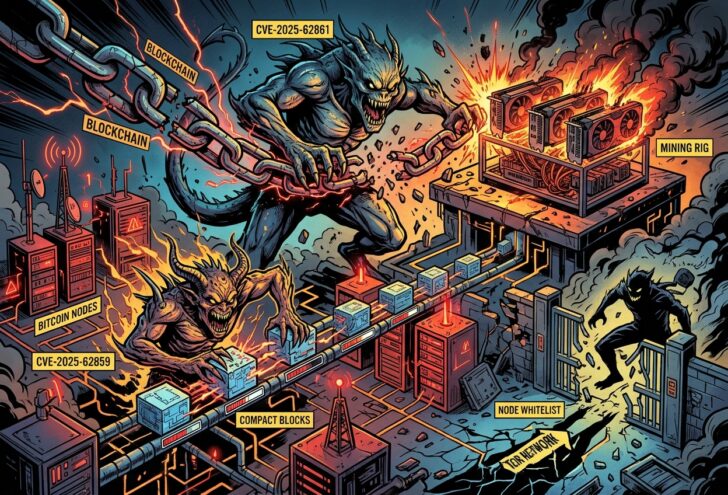
ブロック生成が停止する深刻なバグ(CVE-2025-62861)
3件の中で最も危険視されていたのが、Bitcoin Coreのバージョン28.0〜28.2および29.0〜29.1に影響をおよぼしていた「CVE-2025-62861」だ。セキュリティ研究者のニクラス・ゲッゲ(Niklas Goegge)氏が2025年9月に発見したこのバグは、ブロックチェーンの再編成(チェーン・リオーガニゼーション)が起きた際のデータ処理に起因していた。
具体的には、切り離されたブロック内のトランザクションを未承認取引の一時保管場所であるメモリプール(mempool)へ戻す過程で、「バージョン3トランザクション」に対する削除ルール(sibling eviction)が誤って適用される不具合が存在した。これにより、すでに存在しない出力(アウトプット)を参照する不整合なトランザクションがメモリプール内に残留してしまう。結果として、影響を受けたマイニングノードは有効なブロックテンプレートを構築できなくなり、ソフトウェアを再起動するまで新たなブロックの生成が完全にストップする恐れがあった。
処理の遅延やプライバシー低下を招く2つの欠陥
残る2件は深刻度「中」と評価されたものの、特定のネットワーク環境下にあるノード運用者にとっては無視できないリスクを伴うものだった。
1つ目の「CVE-2025-62859」は、悪意のある接続先(ピア)が「コンパクトブロック」内のウィットネスデータ(署名情報など)を改変することで、対象ノードのブロック処理を10分間停止させることができる脆弱性だ。研究者のユージーン・シーゲル(Eugene Siegel)氏が2025年4月に報告したこの欠陥は、ノードが「-blocksonly」モードで稼働している場合や、攻撃者がノードの高帯域幅ピア3つすべてを掌握している状況下において、処理の遅延を無期限に繰り返させることが可能だった。
2つ目の「CVE-2025-62860」は、匿名化ネットワークであるTor接続と、信頼できる接続先を指定する「-whitelist」設定の組み合わせによる構成上の欠陥だ。TorプロキシのIPアドレス範囲がホワイトリストの指定と一致してしまうケースがあり、Tor経由で受信した外部接続に対して意図せず高い権限が付与される状態となっていた。これにより、DoS攻撃(サービス拒否攻撃)への防御制限やプライバシー保護機能が回避される危険性があり、メインネット上で外部から到達可能な数千台ものノードがこの設定の影響下にあったと推測されている。
修正版のリリース状況とノード運用者の対応
これらの脆弱性に対するパッチは、2025年10月10日公開の「Bitcoin Core 30.0」で全面的に適用されたほか、10月14日リリースの「29.2」や「28.3」にもバックポート(修正の反映)が行われている。
Bitcoin Coreでは、初期設定のままリモートから悪用可能で、ネットワーク全体に広範な混乱をもたらす恐れのある欠陥を深刻度「高」と定義している。現在、脆弱性を含む古いバージョンはすでにサポートが終了しているため、ノード運用者やマイナーには最新の修正済みバージョンへの速やかな移行と維持が求められている。