マイクロソフト公式Xアカウントが乗っ取り被害に遭う
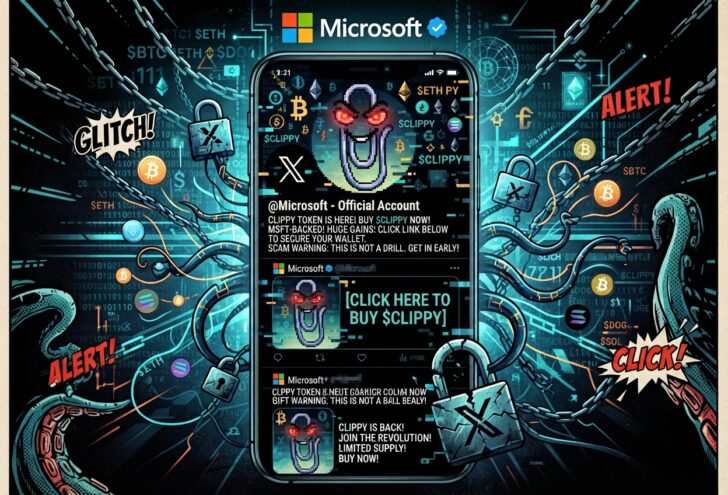
マイクロソフトのフォロワー数1,300万人を誇る公式Xアカウントが不正アクセスの被害に遭い、かつてOfficeアシスタントとして親しまれたキャラクターClippy(クリッピー)をテーマにした非公式の暗号資産(仮想通貨)の宣伝に悪用された。
約30分間にわたってアカウントが操作され、ブランドの信頼性を悪用した巧妙な詐欺手口に大きな注目が集まっている。
アカウントの乗っ取りとClippyミームコインの拡散
攻撃者はマイクロソフトの公式アカウントを乗っ取り、プロフィール画像をクリップ型のキャラクターであるClippyに変更。さらに、非公式の「CLIPPY」トークンを宣伝するアカウントをフォローし、その投稿をリポストして拡散した。
このキャンペーンでは、懐かしさを誘うキャラクターを利用してユーザーの関心を引きつつ、当該トークンの流動性プールがマイクロソフトの株式ティッカー「MSFT」とペアになっていると主張。しかし、同社はこうした暗号資産の承認や推奨を一切行っておートクンとの関係を完全に否定している。
偽の謝罪文の投稿と過去の類似事例
騒動の最中には、マイクロソフトによるものと装った偽の謝罪文も投稿された。この声明は、詐欺行為を否定して法的措置を講じると警告する内容であったが、実際には攻撃者によって投稿されたものであり、ユーザーやフォロワーを混乱させる意図があったと見られている。
マイクロソフトの公式アカウントが標的となったのは今回が初めてではなく、2024年6月には同社のインド向けアカウントが乗っ取り被害に遭っている。その際は、著名トレーダーになりすまして偽のゲームストップ(GameStop)関連トークンのプレセールが宣伝され、危険なウェブサイトへユーザーが誘導される事件が発生していた。
広がる有名ブランドの乗っ取りと当局の警告
こうした著名ブランドや公式アカウントを悪用した偽トークン詐欺は、業界全体で深刻な問題となっている。
過去にはロビンフッド(Robinhood)のCEO(最高経営責任者)やスペースX(SpaceX)、エアビーアンドビー(Airbnb)などのアカウントが同様のハッキング被害を受け、不審なミームコインの宣伝やトークン化に関する投稿に悪用されてきた。SEC(米国証券取引委員会)などの規制当局も、ソーシャルメディア上の情報だけで投資判断を行わないよう強く注意を促している。
公式アカウントであっても不正アクセスによって偽の情報が発信されるリスクがあるため、投資家には慎重な見極めと情報の裏付けが求められている。