第三者サービスの侵害が発端、取引停止と390万ドルの返金を発表
予測市場プラットフォームPolymarket(ポリマーケット)で、第三者サービスの侵害による大規模な資金流出が発生した。
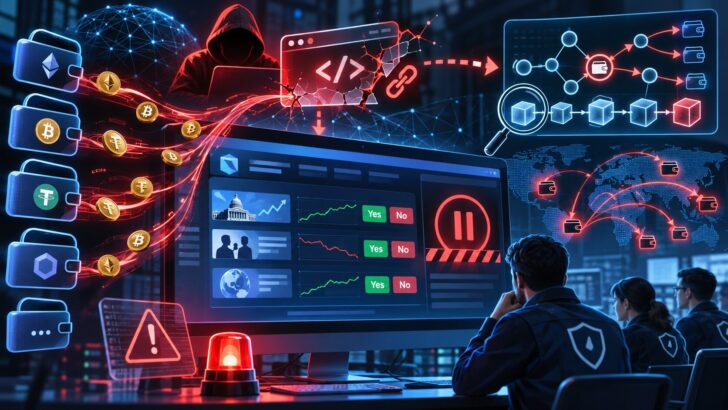
ブロックチェーン分析企業Bitquery(ビットクエリ)の調査では、わずか1時間で737口座から約273万ドル(約4.3億円)が不正に引き出されたことが判明している。2026年10月29日(木曜日)に発生した今回の攻撃では、第三者のウェブサイトスクリプトが悪意のあるコードに置き換えられ、Polymarketを開いていたユーザーが標的となった。
Bitqueryによると、攻撃者はスマートコントラクトの脆弱性ではなく、有効なウォレット承認を利用し、UTC17時10分から18時10分までの1時間に985件の引き出しを実行した。取引には、ユーザーが承認した取引をネットワーク手数料の直接負担なしで送信する公式リレーヤーが使用されていた。
承認はスマートウォレット上で正当なものに見えたが、調査対象の30件では承認からわずか3〜7秒後に取引が実行されており、自動化された活動が示唆されている。
最大の個別損失は約35万8,000ドル(約5,650万円)に達し、4口座で盗難総額の43%を占めた。一方、276口座の損失はそれぞれ100ドル未満だった。
Bitqueryは、攻撃者の管理するアドレスが約2,864万POLを受け取った後、資金が3つの新規ウォレットに分散され、一部がRelayやdeBridgeなどを経由してイーサリアムへ移動したことを確認した。また、33口座から予測市場のポジションも移転されていた。
取引を一時停止、被害ウォレットの95%に全額返金
資金流出を受け、Polymarketは第三者プロバイダーの侵害を確認し、関係する法執行機関へ通報した。同社は取引を一時停止し、問題のあるスクリプトの削除、キャッシュの消去、アクティブなセッションのリセットを実施した。
その後、注文キャンセル専用モードに切り替え、UTC19時05分には全システムの正常稼働を報告した。国際プラットフォームでの取引も再開している。同社は被害者への全額補償を約束し、その後、影響を受けたウォレットの95%に全額返金したと発表した。返金総額は390万ドル(約6億円)に達するとしている。
一方、Bitqueryは問題の修正が発表された約38分後にも、10.99ドル(約1,700円)の引き出しが発生していたことを確認した。この取引だけで脆弱性が引き続き悪用可能だったとは断定できないものの、対策の実施時期について疑問を残している。
Polymarketでは6月にも、第三者ベンダーの侵害によって290万ドル(約4.5億円)以上のユーザー資金が流出していた。今回の事件は、スマートコントラクトに既知の脆弱性がなくても、外部ソフトウェアの侵害によって不正な取引が承認され、ユーザー資金が危険にさらされる可能性を浮き彫りにしている。