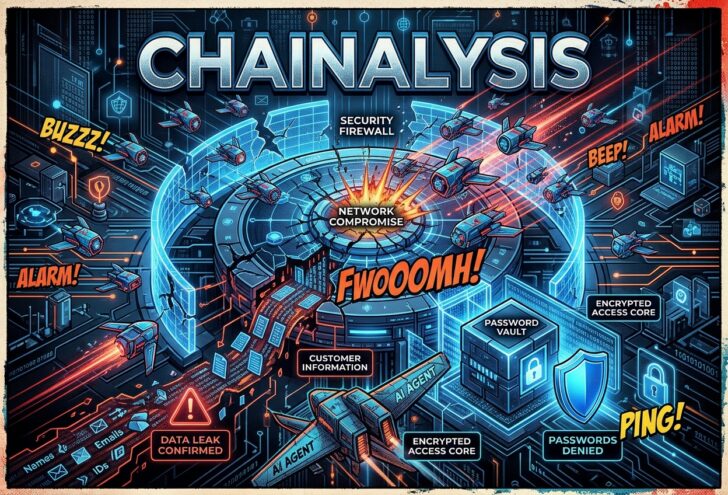
エージェント型AIによる侵入と漏えいした顧客情報
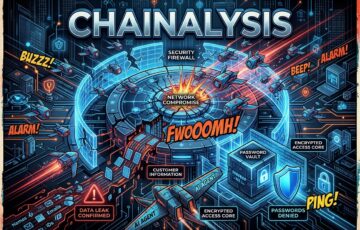
ブロックチェーン分析および暗号資産のハッキング追跡を専門とする大手企業Chainalysis(チェイナリシス)は、攻撃的なエージェント型AI(自律型AI)技術を用いたサイバー攻撃を受け、同社の内部システムおよびツールへの不正アクセスが発生したことを発表した。
このインシデントにより一部の顧客情報が流出したものの、同社はパスワードなどの機密認証情報の漏えいについては明確に否定している。Chainalysisの公式発表および調査結果によると、同社のラットフォーム上で検知され、攻撃者は自律的に判断・行動する攻撃的なエージェント型技術を駆使して同社の防壁を破り、内部システムへアクセスしたとされる。
この攻撃によって流出した可能性があるのは、ユーザーID、氏名、メールアドレス、組織内での役割・役職といった機密性の低い顧客データである。一方で同社は、以下の重要データに対する不正アクセスや侵害の形跡は一切見つかっていないと強調している。
アクセスが否定された情報:
パスワード、多要素認証(MFA)のシークレット情報、ユーザーセッション・トークン
保護された業務データ:
調査グラフ、メモ、案件情報、取引結果、検索・照会クエリなどの捜査関連コンテンツ
現在、同社は外部のトップクラスのサイバーセキュリティ専門家を招き入れ、大規模言語モデル(LLM)も活用しながら脆弱性の特定とセキュリティシステムの堅牢化を進めている。
二次被害(フィッシング詐欺)への警戒と対策
流出したデータ自体にパスワードは含まれていないものの、顧客の氏名や役職、メールアドレスが悪用されるリスクが懸念されている。攻撃者や詐欺師がChainalysisの従業員や信頼できるパートナーになりすまし、標的型フィッシング攻撃を仕掛けてくる可能性があるためだ。
同社はユーザーに対し、身に覚えのないパスワードリセット要求やログイン承認通知への警戒を強く呼びかけている。また、同社スタッフを装って「盗難資金の回収」や「偽の採用オファー」を提示する詐欺への注意を喚起するとともに、全ユーザーに対して二要素認証(2FA)の即時有効化を推奨している。
相次ぐ暗号資産関連インシデントとバイナンス事件との無関係性
今回のインシデントが発生した時期は、ブロックチェーン業界全体で大規模なセキュリティ侵害が相次いだタイミングと重なっている。
具体的には、ホットウォレットから約63億ドル(約9,934.5億円)相当が不正流出したバイナンス(Binance)のハッキング事件をはじめ、悪意あるJavaScript(ジャバスクリプト)の配布により約270万ドル(約4.2億円)が流出した予測市場Polymarket(ポリマーケット)、844人の個人情報が流出した韓国取引所Bithumb(ビッサム)などの被害が報じられている。
同時期に発生したことから両者の関連性を疑う声も上がったが、Chainalysisは自社で起きたインシデントとバイナンスにおける巨額盗難事件は完全に無関係であり、独立した出来事であると明言した。
なお、同社はバイナンス攻撃の実行犯として、北朝鮮のLazarus Group(ラザルス・グループ)傘下にあるハッカー集団TraderTraitor(トレイダートレイター)を名指ししている。
拡大するAI悪用型攻撃と北朝鮮による脅威
今回の被害は、サイバー攻撃の手法が新たなフェーズへ移行している現実を浮き彫りにした。
Google Threat Intelligence Group(グーグル・スレット・インテリジェンス・グループ)やAnthropic(アンソロピック)などの調査機関も指摘している通り、近年の攻撃者は単なるAIへのプロンプト入力にとどまらず、侵入やデータ窃取の工程を自動処理する「エージェント型ワークフロー」や「マルチエージェント」を悪用。人間の監視を回避しながら広範囲な攻撃を展開するようになっている。
あわせて、ブロックチェーン業界を狙う北朝鮮系ハッカーの脅威も急増している。Chainalysisの調査によれば、暗号資産ハッキング被害のうち北朝鮮の関与が疑われる割合は、2021年の15%から現在では約89%へと跳ね上がった。2021年から2026年10月末までの被害総額223億4,000万ドル(約3.5兆円)のうち、約59%にあたる132億4,000万ドル(約2兆円)を北朝鮮関連が占めており、1件あたりの平均被害額も約3.7倍に拡大。自律型AIの普及に伴い、こうした高度なサイバー攻撃に対する業界全体の防御策強化が急務となっている。