データベース侵入と処理不備を悪用された1,000万CYSの不正生成
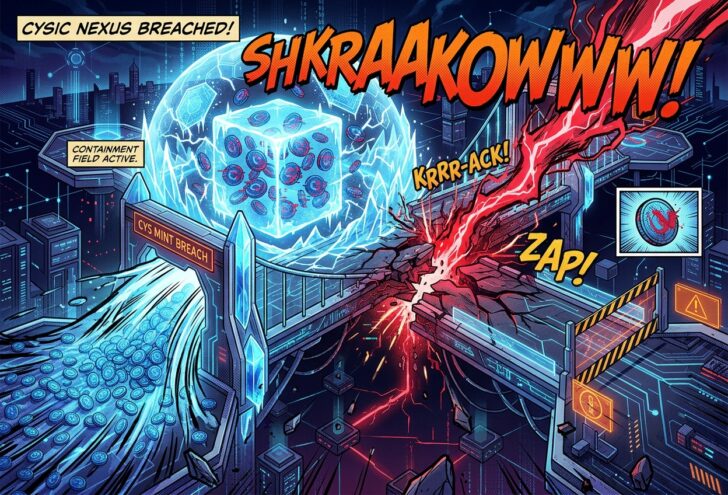
暗号資産プロジェクトのCysic(シシック)において、バイナンススマートチェーン(BNB Smart Chain/BSC)上に構築されたクロスチェーンブリッジを標的としたセキュリティ侵害が発生した。
https://t.co/bK2X8Ca2sk
— Cysic Foundation (@cysic_fdn) October 18, 2026
Cysicインシデント報告
2026年10月17日、Cysicクロスチェーンブリッジにおいて、BNBスマートチェーン上で1,000万CYSの不正発行を伴うセキュリティインシデントが発生しました。異常なアクティビティを…
2026年10月17日(土曜日)UTC 12時31分38秒、攻撃者はブリッジ基盤のデータベースへ不正にアクセス。メッセージ処理ロジックの脆弱性を突く形で不正なメッセージを送信。これにより、1,000万CYSトークンが大量に不正発行=ミントされる事態となった。
事態を検知したCysic側は速やかに緊急プロトコルを発動し、被害拡大を食い止めるために暗号ブリッジの運用を即座に停止させた。
財団による緊急対応とトークン凍結措置
Cysic財団は、不正にミントされたトークンを受領したウォレットアドレス(0xA4e1827Fe2664fD0797a55e442b2e2639449C255)を迅速に特定。不正発生から約76分後となる同日13時47分52秒(UTC)、トークンコントラクトのブラックリスト機能を通じて当該アドレスの送金制限を有効化した。
この対応により、該当ウォレット内に留まっていた約280万CYSトークンの凍結に成功し、さらなる移動を防ぐことに成功している。ただし、ブラックリスト適用前に市中に流出した残りのトークンの送金ルートや実際の回収・スワップ状況については、現時点で精査が進められている。
メインネットや既存資産への影響と損害額の精査
今回のインシデントにおいて重要な点は、影響がブリッジのメッセージ検証およびトークン発行プロセスの局所的な領域にとどまっている点だ。
Cysic財団の報告によると、Cysicメインネットのコンセンサス形成、ブロック生成、取引承認、およびEVM(イーサリアム仮想マシン)の実行環境には一切の影響が生じていない。また、ユーザーが既存のウォレットに保管しているCYSやその他の資産が直接奪われたり、移動されたりした事実もないことが確認されている。
不正発行された1,000万CYSという数量自体がそのままドル換算の被害額に直結するわけではなく、現在、流出資産のスワップ状況などを元に実際の経済的損失額の試算が行われている。
復旧に向けたセキュリティ調査と再開の見通し
Cysicは独立した外部のセキュリティ専門企業を起用し、データベースへの不正侵入経路、アクセス権限の設定、メッセージ検証のロジックなど、システム全般に関する徹底的な原因究明を行っている。
現在、クロスチェーンブリッジの機能は全面的に停止されており、全運用の見直しおよび必要な修正・是正措置が完了するまで再開されない方針となっている。財団は、詳細な追跡結果、確定した損失額、および今後の再発防止策を網羅した包括的な調査報告書を追って公表するとしており、ユーザーに対しては公式発表を通じて正確な情報を取得するよう呼びかけている。