Revolutで偽の政府要請を見抜けず顧客データを漏えい
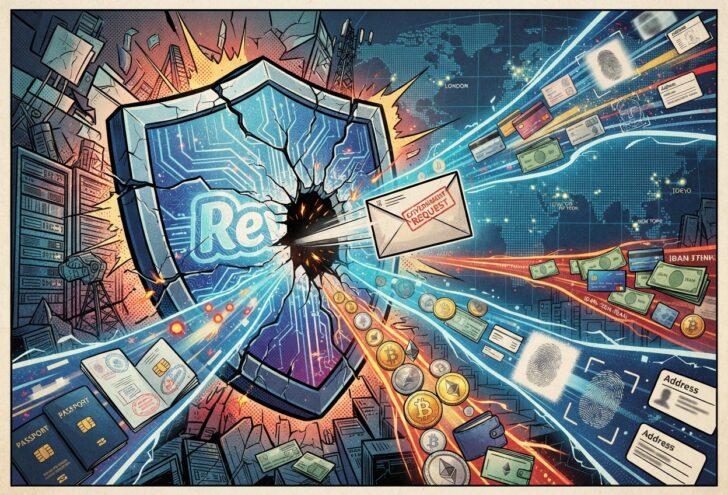
英国フィンテック大手のRevolut(レボリュート)で、政府機関をかたる巧妙な偽りの情報開示要請を発端として、一部の顧客の機密データが外部へ流出するセキュリティインシデントが発生した。
‼️ BREAKING: Revolut handed over customers’ passport copies, verification selfies and full transaction histories to a malicious actor.
The actor sent lawful government information-demand emails using a genuine government domain that passed domain authentication.
Revolut later concluded they were not authentic.
Affected customers were notified on Friday. What may have been disclosed ranges from name, date of birth and home address to account statements, withdrawal records and complete Bitcoin transaction history.
The company says it has alerted the agency to the unauthorised mailbox on its domain, blocked the address and begun notifying regulators.
It has not named the agency, explained how someone obtained a mailbox there, or given a number of affected customers.
ZachXBT, who circulated the notices, believes the incident was limited in size and aimed at high-net-worth users.
— International Cyber Digest (@IntCyberDigest) September 12, 2026
速報: Revolut は、顧客のパスポートのコピー、本人確認用の自撮り写真、および取引履歴全体を悪意のある人物に渡しました。この人物は、ドメイン認証を通過した正規の政府ドメインを使用して、合法的な政府情報要求メールを…
同社のシステム自体への直接的な不正アクセスや顧客資金への影響はないとされているが、パスポートや仮想通貨の取引履歴といった極めて機密性の高い個人情報が外部に渡ったことで、業界内外に大きな波紋を呼んでいる。
偽装された政府メールと流出したデータの全貌
今回のインシデントは、権限を持たない第三者が実際の政府機関のドメインや有効な認証情報を悪用し、正規の公的機関を装ったメールをRevolut側に送信したことから引き起こされた。
通信インフラの正当性を信じ込んだ同社は、これを通常の法的・規制上の要請であると誤認し、対応をした結果として顧客データを漏えいさせるに至っている。被害を受けたユーザーに送付された通知によると、流出した可能性のある情報には多岐にわたる機密データが含まれている。
・基本情報・身分証明書:
氏名、生年月日、職業、自宅住所、メールアドレス、電話番号、パスポートや運転免許証の写し、本人確認用のセルフィー(自撮り画像)
・金融・暗号資産取引データ:
IBAN(国際銀行口座番号)、口座開設情報、ウォレット参照番号、出金記録、ビットコイン(BTC)の全取引履歴を含む詳細な金融記録
なお、Revolut側は、生体認証における顔の計測データ(顔認証データ)やパスワード、秘密鍵、および顧客の資産そのものは流出していないと説明している。
富裕層限定という当初の観測と広がる懸念
インシデントの発覚当初、著名なオンチェーン調査員であるZachXBT氏は、標的となったのが一部の富裕層顧客に絞られていた可能性を指摘し、被害規模は比較的限定的であるとの見解を示していた。
しかしその後のコミュニティからの報告により、この見方を揺るがす実態が浮上した。例えば…、口座残高がわずか数ユーロ程度の少額決済にしか使用していなかったユーザーや、特に富裕層とは言えない一般の東欧の利用者グループにも通知が届いていたことが報告されている。これらの未確認情報を含め、被害者が単に残高の多寡によって選別されたわけではない可能性が浮上したことで、影響範囲が一般層へも及んでいるのではないかという懸念が強まっている。
暗号資産取引履歴の流出がもたらす深刻なリスク
身分証明書などの実社会における個人情報と、ブロックチェーン上のビットコイン(Bitcoin/BTC)取引履歴が結びつけられてしまった点は、暗号資産ユーザーにとって極めて重大な問題だ。パスワードやアカウントは変更・再設定が可能だが、一度流出した過去のファイナンシャルデータや公的証明書の紐付け履歴は容易に覆すことができない。
中央集権型の金融プラットフォームにて、銀行業務からデジタル資産の運用までが統合管理される現代では、コンプライアンス維持の名目のもとに膨大な個人データが集中保管されている。こうした中でデータが流出することにより、暗号資産保有者を標的とした物理的な脅迫や強奪事件(※いわゆる、レンチ・アタック)などのリスクが増幅するのではないかという強い不安が、SNS上を中心に噴出している。
浮き彫りになったガバナンスの課題と今後の展望
今回の事態を受けて、ソーシャルメディア上では過度なKYC(本人確認)義務付けや、規制対応を名目としたデータ収集のあり方に対する批判の声が相次いでいる。
規制順守のための情報共有チャネルそのものがサイバー攻撃の踏み台に利用された事実は、プラットフォーム側のデータベース防御のみならず、外部の通信・要請プロセスにおける厳格な身元認証の重要性を浮き彫りにした。
ユーロ連動型ステーブルコインの展開や将来的なIPO(新規株式公開)を見据えて事業を拡大しているRevolutにとって、ガバナンス体制や外部通信の安全管理における信頼回復は急務の課題だ。インシデントに関与した政府機関の正確な名称や被害を受けた総数、さらには標的選定の基準など、未だ明かされていない詳細について同社がどのような説明責任を果たしていくのか、引き続き厳しい目が向けられている。