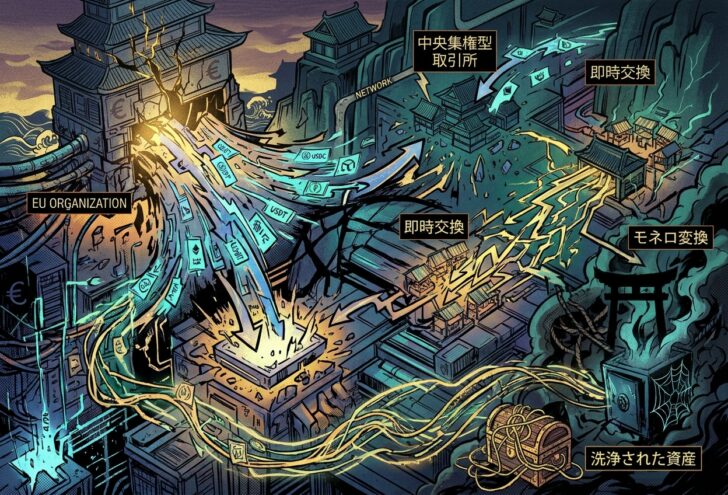
EU組織を襲った巨額流出問題と被害の概要
暗号資産(仮想通貨)業界でセキュリティ上の脅威が続く中、新たな大規模被害の疑惑が浮上した。
コミュニティアラート:EUの組織が 昨日(11月1日)、複数の中央集権型取引所の口座から1億600万ドル以上を盗んだ疑いがあります。盗まれたとみられる資金は、不正行為者によってUSDCとUSDTとして引き出されました。
過去24時間…
著名なオンチェーンアナリストであるZachXBT氏の報告によると、11月初頭(11月1日から2日)にかけて、EU(欧州連合)域内に拠点を置くある組織の取引所口座から、1億600万ドル(約167.3 億円)を超える多額の暗号資産が不正に流出した可能性が高いことが分かった。
現時点で被害を受けた具体的な組織名や、悪用された中央集権型取引所(CEX)、具体的な侵入経路などの詳細は公式に公表されていない。しかし、複数の取引所口座から直接資産が引き出されたとみられており、業界内に大きな衝撃を与えている。
巧妙な暗号資産の移動経路と資金洗浄の手法
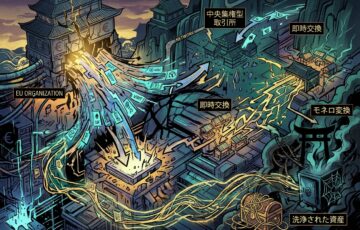
ZachXBT氏の分析によると、流出した初期資産は主に米ドル連動型ステーブルコインであるUSDCおよびUSDTの形態だった。資金奪取後、攻撃者はすぐさま足跡を消すための複雑なマネーロンダリング(資金洗浄)を実行した。
具体的には、USDCを迅速にイーサリアム(Ethereum/ETH)へ交換した上、複数のブロックチェーンを跨ぐブリッジ処理をした。その過程で、KYC(本人確認)が極めて緩いWellWallet(ウェル ウォレット)やKyrrex(キレックス)といった即時交換サービス(インスタント・エクスチェンジ)を経由させて追跡を回避しようとしている。さらに、Wagyuなどの非カストディアル型交換サービスを利用し、送受信者や金額の秘匿性が非常に高いプライバシーコイン「モネロ(XMR)」への変換を図った。
通常、USDCやUSDTのような発行体が明確なステーブルコインは、不正流出時に発行企業Circle社やTether社などによってアドレスがブラックリスト化・凍結されるリスクがある。
犯行グループはこの即時凍結を避けるため、即座にETHやモネロ(Monero/XMR)などの検閲耐性の高い資産へ変換したと考えられる。ZachXBT氏は一連の不正な資金移動に関連する11個の主要なイーサリアムアドレスを特定・公開し、警戒を呼びかけている。
北朝鮮ラザルス関与の可能性と他事件との相違点
暗号資産の大型ハッキング事件では、北朝鮮の国家主導ハッカー集団ラザルス・グループ(Lazarus Group)の関与が疑われるケースが散見される。しかし、ZachXBT氏は今回の資金洗浄プロセスで確認された独自の挙動やパターンに基づき、ラザルス・グループによる犯行の可能性は極めて低いとの見解を示している。
直前に発生したバイナンス(Binance)での巨額ハッキング事件では、米国捜査機関などにより北朝鮮系ハッカーの関与が指摘され、ステーブルコイン発行元の迅速な対応によって一部資金が凍結された。これに対し、今回のEU組織の事例では手口の性質が異なっており、資金凍結の成果や犯人特定に至る手がかりについては未だ調査が続けられている。
業界全体に広がるセキュリティリスクの連鎖
今回の事案は、暗号資産業界全体でセキュリティインシデントが頻発する渦中で発覚した。バイナンスの被害に加え、中南米最大級の取引所であるMercado Bitcoin(メルカド・ビットコイン)でも4,000万ドル規模の不正流出が検知され一時的に入出金が停止されたほか、BTCPay Server(BTCペイ・サーバー)の旧バージョン利用者を標的としたホットウォレットへの侵入被害が報告されるなど、同時多発的にリスクが高まっている。
個人のウォレット管理にとどまらず、組織や取引所口座の管理体制の脆弱性が改めて露呈した格好となり、今後の調査進展とセキュリティ基準の再構築が強く求められている。