FBIがバイナンスハッキング事件で北朝鮮TraderTraitor名指し
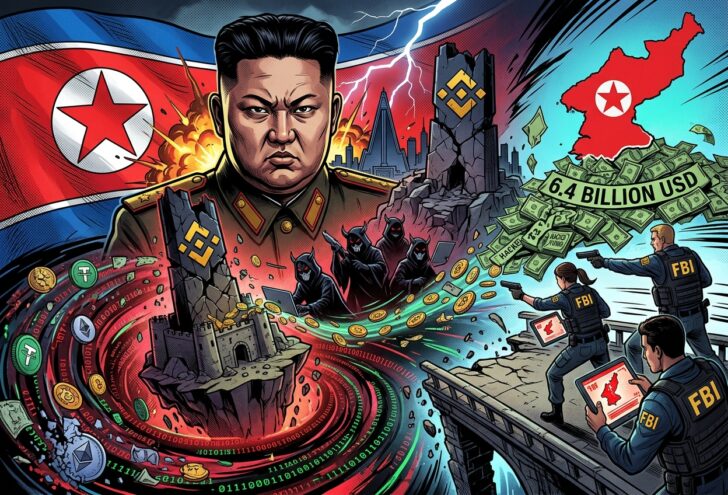
FBI(米連邦捜査局)は、暗号資産取引所バイナンス(Binance)から史上最大規模となるデジタル資産が流出した事件について、北朝鮮のハッカー集団によるものと公式に断定した。
米国シークレットサービス(USSS)および内国歳入庁犯罪捜査部門(IRS-CI)と共同で発表された声明にてFBIは、この一連のサイバー活動をTraderTraitor(トレーダー・トレイター)と呼称し、暗号資産関連企業に対して厳重な警戒と取引ブロックへの協力を求めている。
北朝鮮ハッカー集団の手口と資金洗浄の動向
ブロックチェーン分析企業のTRM LabsやChainalysis(チェイナリシス)などの調査によると、攻撃者はイーサリアム上でのEIP-7702による委任機能などを悪用し、バイナンスのホットウォレットから短時間で大規模な資金流出を引き起こした。
盗み出された資産の大部分はすでにイーサリアム(Ethereum/ETH)などに変換されており、今後はDeFi(分散型金融)プラットフォームやインスタント・スワップサービスを利用してさらにマネーロンダリング(資金洗浄)が行われる可能性が高いと指摘されている。
これを受け、FBIや関連機関は、攻撃者が使用しているウォレットアドレスのリストを公開し、ノード運営者やDeFiサービス事業者に対して当該アドレスに関連する取引の即時ブロックを要請した。
なお、北朝鮮はこれまで一連のハッキングへの関与を否定しているものの、専門機関は同国が暗号資産の窃取を国家的な歳入獲得手段として利用し、核・ミサイル開発などの財源に充てていると分析している。
バイナンスによる被害回復と出金再開の対応
未曽有のインシデントに見舞われたバイナンスは、ユーザーの損失を自社資金からすべて補填する方針を示している。
事件発生直後からオンチェーン上での凍結作業や流動性の低いトークンの買い戻しを進め、被害額の大部分について裏付けや補填を急速に完了させた。テザー(Tether)やサークル(Circle)、アービトラム(Arbitrum)などの各社による協力もあり、約28億〜30億ドル相当の資産がすでに凍結されている。
また、バイナンスはセキュリティ評価やインフラの安全確認を終えた段階で、段階的な出金サービスの再開を進めている。預金機能はインシデント中も維持されており影響を受けていない。
同社は、すべての調査が完了したのちに詳細な事後検証レポートを公開する予定であり、今回のハッキングによる経済的損失をユーザーに負担させることは一切ないと改めて強調している。