ホワイトハットがColdcardの脆弱性被害から52 BTC超を保護
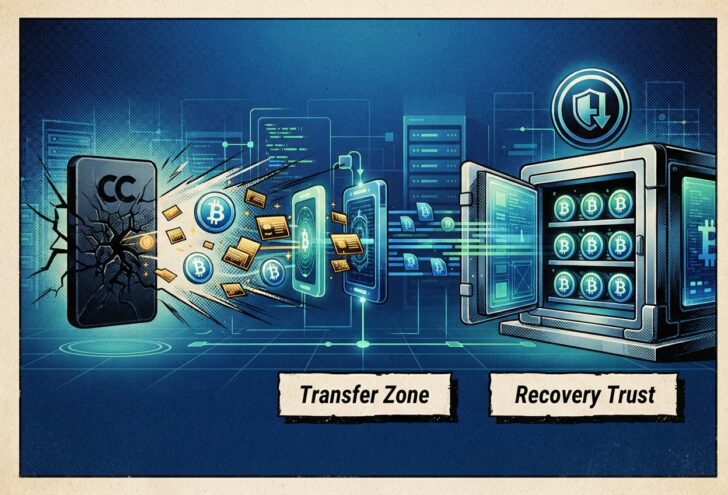
ハードウェアウォレットColdcard(コールドカード)の脆弱性を突いた大規模な不正流出事件をめぐり、ホワイトハット(善意のハッカー)やセキュリティ研究者らが、被害者の資金回収に向けた大きな一歩を踏み出した。
❄️COLDCARD WHITE HAT MOVES FUNDS TO TRUST 🏳️
52.37 BTC comprised of coins from Wave 2, Footprints AA, AU, AX consolidated into a fresh address with an OP_RETURN "claim:cryptorecoverytrust dot com" in block 967,948
these white hatted funds represent 2.8% of the coldcard exploit https://t.co/c5eYeQMxHQ
— Alex Thorn (@intangiblecoins) September 21, 2026
コールドカードのホワイトハットが資金を信託に移動 Wave 2、Footprints AA、AU、AXのコイン52.37 BTCが、ブロック967,948のOP_RETURN「claim:cryptorecoverytrust dot com」を持つ新しいアドレスに統合されました。これらのホワイトハットによる資金は、コールドカードのエクスプロイトの2.8%に相当します。
攻撃者の手に渡るのを防ぐため、総額52.37 BTC(約7億円相当)が回収され、専用の信託機関へと移管されている。
ワイオミング州の信託機関による資産の保護と返還プロセス
Galaxy Research(ギャラクシー・リサーチ)をはじめとするブロックチェーン監視データによると、ホワイトハットがハッキング被害に関連するアドレスから資金を安全に集約し、Crypto Recovery Trust(暗号資産回収信託)として指定された新規アドレスへと移動させた。
❄️🤺 COLDCARD WHITE HAT HACKER MOVEMENT: 40.713236 BTC ($3.31M) moved in block 967948
Hits: Coldcard Hacker (Footprint AA), Coldcard Hacker (wave 2 second hop)
Address: 11 addrs: bc1q0hv8fw6q6k4e93cfl70f2wnhd7wmv35jvezktq, bc1q6d5marulp5jrjdl3q29lghf6qa54lx65lgqev4…
📝 OP_RETURN: "claims:https://t.co/ECi0L09RIc”
📦 BATCH PAYOUT — 20 inputs / 480 outputs. The inputs were co-spent by ONE signer and the outputs ARE attributable to this sender.
TXID: 38b524ccb8ca260ec705ab980982144857c477658fa39591870ee8cb09bcea47
🕐 2026-09-21 05:45 UTC
https://t.co/pu41cfzVHO— Galaxy Research (@glxyresearch) September 21, 2026
コールドカード ホワイトハット ハッカーの動き:ブロック967948で40.713236BTC(3.31M) が移動しました。ヒット:コールドカード ハッカー (フットプリント AA)、コールドカード ハッカー…
〇法的枠組み:
このトラストは、ワイオミング州の「Recovered Digital Asset Statutory Trust」という法的な形態をとっており、受託者(トラスティー)にはAgentic Trace LLCが指名されている。
〇返還の仕組み:
正式な請求プロセスや所有権の証明、制裁対象者スクリーニングなどを経て、回収されたデジタル資産が正当な所有者へと安全に返還される仕組み。
〇全体の被害額との比較:
今回移動された52.37 BTCは、Galaxy Digitalが追跡している一連の不正流出による被害総額(約1,789.28 BTC)の一部に過ぎないが、追跡対象となっている特定クラスター(第2波)の約40%に相当する規模だ。
大手プロトコルを手掛けるUmp Labs(アンプ・ラボ)のニック・バックス(Nick Bax)氏も救出への関与を公表しており、7月末の時点でまさに盗まれようとしていた約50 BTCの保護を支援したことを明らかにしている。
不正流出の原因:シード生成におけるエントロピーの欠陥
今回のインシデントの根本的な原因は、ハードウェアウォレットColdcardの開発元であるCoinkite(コインカイト)社のファームウェアにある。
発生の背景:
2021年3月以降のファームウェア統合上の不備により、シードフレーズ生成の際、本来のハードウェアベースの乱数生成器ではなく、脆弱なソフトウェアベースの疑似乱数生成器が使用される状態になっていた。
修正の限界:
シード生成の仕組みそのものに欠陥があったため、後からファームウェアをアップデートしても、すでに脆弱なデバイスで生成されていたウォレットのセキュリティが自動的に修正されるわけではなかった。
Coinkite社の対応:
同社は緊急の修正パッチを順次リリースし、影響を受けたユーザーに対して新規シードへの速やかな資産移行を強く推奨している。
オンチェーン上の確認と今後の展望
今回の資金集約を示すトランザクションは、ビットコインのブロック上で確認されており、OP_RETURN(メタデータ領域)には「claims: cryptorecoverytrust.com」というメッセージが含まれていた。これにより、誰でもオンチェーンで事実関係を独自に検証できるようになっている。
長らく攻撃者のアドレスで動かずに放置されていた資金の一部が「リカバリー・トラスト」へと移動したことは、今回のセルフカストディを巡るトラブルにおける重要な転換点だ。被害の可能性があるユーザーは、専用サイトを通じて自身のウォレットアドレスが信託の管理対象に含まれているかを確認できる場合がある。今後は、正当な保有者へのスムーズな返還プロセスや、残された大半の資金の行方に市場の関心が集まっている。