テザー社がCryptoBilis Ledger盗難事件関連のUSDTを凍結
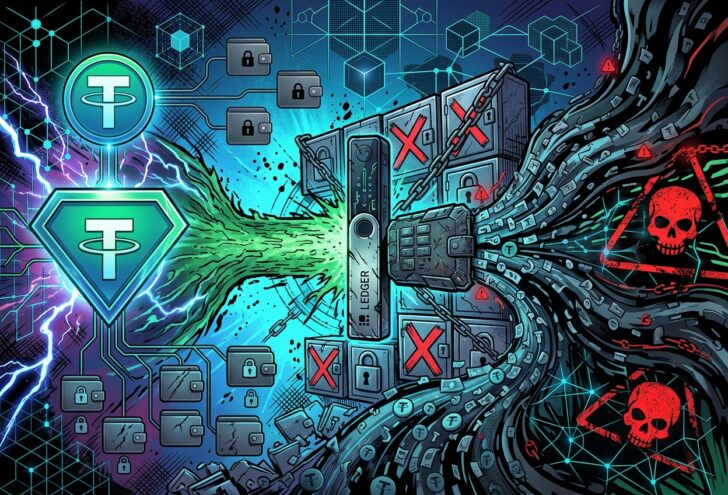
ハードウェアウォレットLedgerをめぐり、大規模な暗号資産の不正流出事件が発生したことを受けてTether(テザー)社は、盗難資金に関連する1,000万ドル相当のUSDT(37の関連アドレスをブラックリスト化し、うち20アドレスの資金)を急速凍結する措置を講じた。
今回の対応により、主要ブロックチェーン上における不正資金の流通を一部遮断することに成功している。
最大1億ドル超の被害額とオンチェーン分析による手口
被害規模の試算は分析機関によって若干異なるが、いずれも甚大な影響を示している。
ブロックチェーン解析企業Bitquery(ビットクエリ)の初期報告によると、6つのチェーン上の315ウォレットから約9,320万ドルが不正流出した。被害の多くはトロン(TRON/TRX)ネットワーク上の資金(約7,050万ドル)で、次いでビットコイン(Bitcoin/BTC)約1,680万ドル(約26.5億円)、イーサリアム(Ethereum/ETH)約370万ドル(約5.8億円)が続いている。
また、別のセキュリティプラットフォームYFarmX(ワイ・ファーム・エックス)は最新データに基づき、7つのチェーン上の530アドレスから総額1億340万ドル(約163.6億円)規模の資産が奪われたと上方修正した。
オンチェーンデータの解析から、犯行は数カ月前から用意周到に計画されていたことが明らかになっている。2026年9月下旬に攻撃用アドレスが作成され、10月初旬には試験的な送金が繰り返された。そして10月9日、攻撃者はTRONウォレットの権限設定を書き換えた上、わずか1ブロック内で111個のビットコインウォレットから約203.8 BTCを一気に移動させた。
このような操作は、攻撃者がウォレットの復元に必要な秘密鍵を完全に把握していたことを示している。
巧妙な物理的改ざんインプラントの全貌
なぜ秘密鍵が外部に漏えいしたのか――その手がかりはデバイス本体の「物理的改ざん」にあった。
今回の被害に遭ったウォレットはすべて、マレーシア、インドネシア、フィリピンで展開するサードパーティ正規代理店CryptoBilis経由で販売された製品に限られている。Mt. Gox(マウントゴックス)の創業者であるマーク・カルプレス(Mark Karpelès)氏が問題のLedger Nano Xを解体・検証したところ、ディスプレイの背後にセルラーモデム、eSIMと画面表示を傍受する超小型チップが隠されていることを発見した。
ユーザーが初期設定を行う際、画面には復元用フレーズ(リカバリーフレーズ)が表示される。この改ざん部品=インプラントは、画面に映し出されたフレーズを携帯電話回線を通じて攻撃者のサーバーへ送信し、遠隔地でウォレットを復元・強奪することを可能にしていたのだ。
正規代理店の買収劇と責任の所在をめぐる議論
事件の渦中にあるCryptoBilisは、2026年3月に中国拠点の企業へ買収されており、旧経営陣は全システムへのアクセス権を譲渡していた。現時点において、買収と事件の直接的な因果関係は立証されていないが、同社は全実店舗を閉鎖し、商品の配送・販売を全面的に停止している。
一方で、Ledger社の対応に対する批判も強まっている。同社は「自社システムや直販ルートへの侵害はなく、代理店固有の問題」と説明しているが、CryptoBilisのサイトには公式バッジが掲載されていたため、ユーザーからは「公式代理店を監視できなかったLedger側の責任だ」との声が相次いでいる。
Ledger社は、過去90日以内に同代理店からデバイスを購入したユーザーに対し、未設定の端末は使用せず、使用中の端末についても即座に新しいフレーズを生成して別環境へ資産を退避させるよう強く呼びかけている。テザー(Tether)社をはじめとする発行元のブラックリスト機能により一部の追跡・凍結が進むものの、資金の一部はTornado Cash(トルネードキャッシュ)などのミキサーサービスを経由して難読化されており、事件の完全な解明に向けた調査が続けられている。