欧州・中東へ波及する改ざん被害
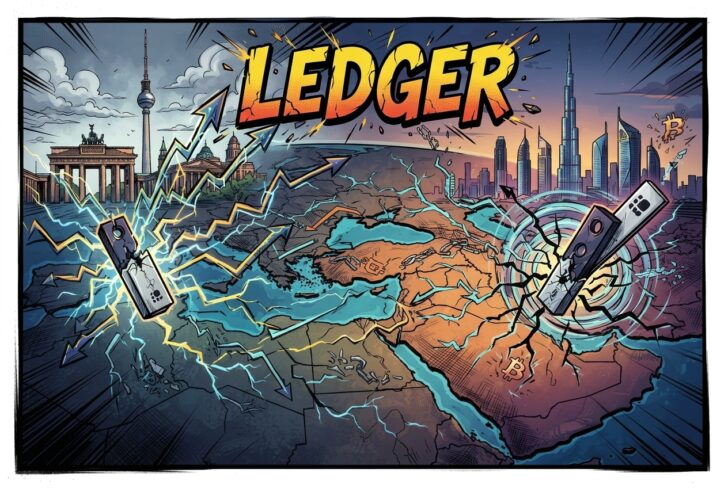
暗号資産ハードウェアウォレット大手Ledger(レジャー)社は2026年11月18日(水曜日)の発表で、ドイツのベルリンで改ざん済みデバイスを数台確認したほか、アラブ首長国連邦(UAE)のドバイでも2件の疑わしい事例を調査中であると明らかにした。
Our investigation into the hardware implant incident we disclosed Oct 15th is ongoing, and we published an update: https://t.co/LVXEZZtjFJ
There is no flaw in Ledger’s secure chip or operating system, and no confirmed case involving a device bought on https://t.co/JCKJsYiTRN
We verified reports of tampered devices in Berlin, found one impacted Ledger Nano Gen5 in Southeast Asia, and are investigating reports of two tampered devices in Dubai.
If you have concerns about a device you bought from a third party, contact Ledger Support: https://t.co/JUcWwJO9iF
We will never ask for your recovery phrase.
— Ledger (@Ledger) November 18, 2026
10月15日に公表したハードウェアインプラント事件に関する調査は継続中であり、更新情報を公開しました:support.ledger.com/article/Update…
Ledgerのセキュアチップやオペレーティングシステムに欠陥はありません。また、ledger.com で購入したデバイスが関与する確認された事例はありません。
ベルリンでの…
一連の問題は10月、東南アジアの正規販売代理店CryptoBilis(クリプトビリス)経由で購入されたデバイスから資産が流出する被害が相次いだことで表面化した。Ledger社は、ベルリンやドバイの事案もこれと同一の組織的な犯罪グループによるものとみている。さらに、東南アジアでは最新モデルNano Gen5の改ざん品も1台確認されており、攻撃者が現行の流通在庫にまで手を伸ばしている実態が浮かび上がった。
ドバイでの高額流出と正規流通網の悪用
ドバイでは、現地のVirgin Megastore(ヴァージン・メガストア)などの正規ルートでデバイスを購入したユーザーから、謎の資産流出が相次いで報告されている。具体的には、1名が50万7,000 USDT、別の1名が12万2,000 USDTを失ったほか、ソラナ(Solana/SOL)が流出したとする報告もあり、X上で大きな波紋を広げている。また、ドイツでも10月に家電量販店MediaMarktSaturnが顧客からの報告を受けて製品の販売を停止する措置をとっていた。
ブロックチェーン分析企業Bitquery(ビットクエリ)の推計によると、東南アジアでの被害額は最大1億200万ドル(約162.5億円)、ドバイやベルリンに関連するウォレットでも約168万ドル(約2.6億円)の流出が確認されている。
従来は非公式な転売業者を避け、正規代理店から購入することが安全策とされてきたが、今回はまさにその正規流通網の隙が突かれた形だ。
不正チップによる手口とユーザーへの警告
攻撃者の手口は極めて精巧だ。まず正規のウォレットを入手して開封し、内部に極小の不正部品(インプラント)を組み込んで再梱包したうえで市場に流通させる。
ユーザーが初期設定(セットアップ)を行う際、画面に表示される24単語のリカバリーフレーズをこの不正部品が読み取り、内蔵されたeSIM経由でLTE回線を使って外部の攻撃者へ送信する。厄介なことに、心臓部であるセキュアチップやOS自体は本物であり、システム上の欠陥も存在しない。そのため、Ledger公式の正規品確認機能(Genuine Check)をすり抜けてしまい、ユーザーが開封前に改ざんを見抜くことはほぼ不可能だ。
Ledger社は被害件数について「全体から見ればごく少数」としつつも、2026年1月以降に東南アジア、ベルリン、ドバイの店舗や代理店で購入したユーザーに対し、直ちに使用を中止してサポート窓口へ連絡するよう強く呼びかけている。
現在、安全な購入チャネルは公式オンラインストア(Ledger.com)からの直接購入のみとなっており、対象地域で購入したデバイスで作成したウォレットからは、直ちに新しい環境へ資金を退避させる必要がある。