Ledger社、ウォレットへの不正ハードウェア埋め込みを確認
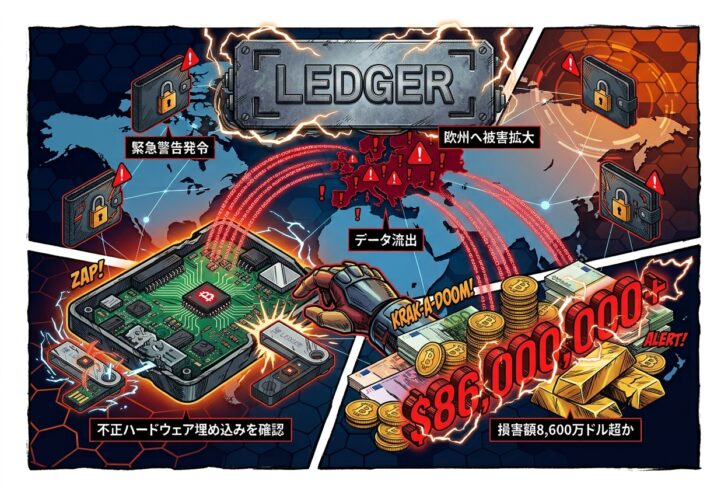
暗号資産(仮想通貨)向けハードウェアウォレットの大手メーカーであるLedger社は、顧客デバイスの内部から不正な電子部品(インプラント)が発見されたことを認めた。
Situation Update: Ledger can confirm that one of the impacted users’ devices contained an unauthorized hardware implant. Ledger is reaching out to impacted users as part of the ongoing investigation. If you have information regarding the investigation, please reach out to Ledger’s bounty program: bounty@ledger.fr. As a measure of precaution CryptoBilis confirmed it has ceased sales of all hardware wallet inventory until the investigation is concluded. Ledger is in active communication with CryptoBilis on next steps. Ledger is working with the appropriate authorities to bring the bad actors to justice, and thanks @SEAL_911 for their collaborative support on the investigation. We have no indication that Ledger’s security infrastructure, systems or services have been compromised. As a reminder, Ledger recommends users who purchased a Ledger device from this reseller to not initiate set up if they have not yet done so. If you have set up your Ledger device, consider moving assets to a new Ledger signer (with a new seed). Security is a constantly evolving landscape; Ledger is continuously adding security mitigations and is working on further, enhanced anti-tampering solutions. Scammers often try to take advantage of incidents like this. Rely only on official Ledger channels for updates, and remember: Ledger will never ask for your 24-word recovery phrase. For assistance or questions, contact Ledger customer support through our official channels: https://t.co/PeTo6Z7l84
— Ledger Support (@Ledger_Support) October 10, 2026
状況更新:Ledgerは、影響を受けたユーザーのデバイスに不正なハードウェアインプラントが含まれていたことを確認しました。Ledgerは、継続中の調査の一環として、影響を受けたユーザーへの連絡を行っています。調査に関する情報をお持ちの方は…
問題のデバイスは、東南アジア領域(マレーシア、インドネシア、フィリピン等)で公式販売代理店を務めるCryptoBilis(クリプトビリス)を通じて流通していたものだ。今回の件は、ハードウェアウォレットにおける物理的な改ざんが公に裏付けられた極めて異例の事例となった。
内部検証では、シュリンク包装(外装フィルム)に顕著な損傷が見られなかったにもかかわらず、デバイス内部でディスプレイと主要コンポーネント間の通信ラインを傍受・操作するような不正部品が組み込まれていたことが判明。秘密鍵を管理するセキュアエレメント自体が直接破られたわけではないものの、送金承認時に画面に表示される情報を改ざんしたり、取引データを漏えいさせたりする危険性が指摘されている。
サプライチェーン侵入と被害規模の拡大
元Mt. Gox(マウントゴックス)CEOのマーク・カルプレス(Mark Karpeles)氏をはじめとする専門家も独自に現物を分解・検証し、不審な部品の存在を公表した。製品出荷から顧客へ届くまでのサプライチェーン段階で第三者が介入し、悪意ある改ざんを行った可能性が高まっている。
資産被害は甚大で、当初は8,600万ドル(約136億円)相当の暗号資産流出が推計されていたが、オンチェーン分析企業などの最新データによると、複数チェーンにまたがる数百件のウォレットが対象となり、被害総額は9,300万ドル(約147億円)規模に達するとの見方も出ている。
ただしLedger社は、自社のメインインフラや中央システム、各種オンラインサービスが侵害された形跡はないと主張。問題は流通経路に起因する局所的な事故であるとの立場をとっている。
欧州市場への波及懸念と業界からの警告
当初は東南アジア市場を中心としたトラブルと捉えられていたが、SNS上では欧州の大手家電量販店MediaMarkt(メディア・マルクト)で購入された同社製品にも不審な構造が見られるとの報告が相次ぎ、懸念が広がっている。
欧州での事例については専門家の間でも解析意見が分かれており、Ledger社による公式な侵害認定には至っていませんが、被害領域が世界的ネットワークに拡散している可能性は否定できない。バイナンス(Binance)創業者のジャオ・チャンポン(趙 長鵬:Zhao Changpeng)氏を含む業界トップも、新規購入したハードウェアの初期化手順や物理的状態に対する注意喚起を実施している。CryptoBilis側は調査終了まで全製品の販売を一時停止する予防措置を行っている。
ユーザーへ提示された緊急安全対策
Ledger社は影響を受けた恐れのある顧客に対し、以下の対策と警告を強く呼びかけています。
セットアップの停止:
CryptoBilisなど該当ルートで購入した未開封・未使用のデバイスは、セットアップを実行しないこと。
資産の初期化・避難:
既にアクティベーションを済ませているユーザーは、新しいリカバリーフレーズを生成した別の安全な端末へ速やかに資産を退避させること。
リカバリーフレーズの保護:
どのような理由であれ、24単語の秘密フレーズを第三者やサポートを名乗る人物に共有しないこと。
現在も各国法執行機関やセキュリティ研究者と協力した捜査・検証が続けられており、影響範囲の確定と原因究明が進められている。