XRP Ledgerの重大な供給バグが発覚~11年間眠っていた決済エンジンの重大な脆弱性
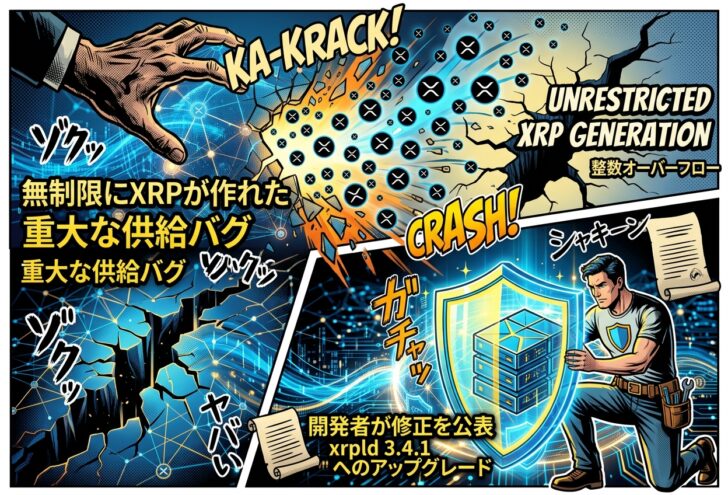
暗号資産XRP Ledger(XRPL)の開発チームは、本来の上限である1,000億枚を超えて無制限にXRPを生成し得る、11年前から存在していた重大なセキュリティ上の欠陥を公表した。
この脆弱性は、異なる資産間の取引を処理する決済エンジンの整数オーバーフローに関連するものだった。問題の原因は、特殊に構築された多数の取引オファーを決済で処理する際、ソフトウェアが支払うべきXRPの合計額を誤って計算してしまう点にある。
数値の制限を超過した際、システムが結果を拒否するのではなく、極めて小さな数値へと「ラップアラウンド(数値の循環)」させてしまう挙動を示した。これにより、受取人が全額を受け取る一方で、送信者はわずかな負担で済み、その差額によって「実質的に“無”からXRPが生成される仕組み」となっていた。さらに、不正な生成を防ぐための既存の保護機能も同じ計算処理に依存していたため、検知されずにすり抜ける危険性を孕(はら)んでいた。
バグ発見から異例のスピード修正へ
この脆弱性は、9月22日にXRPLのバグ報奨金プログラムを通じて、Cayden Liao氏とVeria AIによって報告された。当初“重大”と分類された問題は、検証を経て「極めて重大(クリティカル)」へと引き上げられた。
通常、XRPLの仕様変更(アメンドメント)には2週間にわたり80%以上のバリデータの支持が必要となるが、開発チームはこの通常の合意形成プロセスを意図的に回避した。通常のプロセスを経るとバグが露呈し、悪用されるリスクがあるためだ。
9月25日、オーバーフローに対する追加チェック機能を導入した緊急修正版「xrpld 3.4.1」がリリースされた。デフォルトの「信頼できるバリデーター」リストに掲載されるサーバーの80%以上が即座にアップグレードを完了し、迅速な対応によってネットワークの安全性が確保された。
メインネットでの悪用は確認されず
今回の公式発表にて開発チームは、メインネット上でこの脆弱性が悪用された形跡は一切確認されていないと強調。テスト環境では不正生成されたトークンの送金が再現されたものの、実際の市場やユーザー資産への実害は発生していない。
今回の事案では、供給量を脅かす深刻な欠陥が11年間にわたって見過ごされていた点や、緊急時の迅速な対応力が発揮された一方で、通常のガバナンス手順を迂回(うかい)して実施された決定プロセスについてさまざまな議論を呼んでいる。XRP Ledgerは今回の教訓を元に、リリース手順や検証プロセスのさらなる改善を進める方針を示しています。